NIS-2: Was Unternehmen jetzt wissen und umsetzen müssen
Die NIS-2-Richtlinie ist in Deutschland seit Dezember 2025 in Kraft und macht IT-Sicherheit zur Managementaufgabe. Durch das NIS-2-Umsetzungsgesetz sind deutlich mehr Unternehmen als bisher von regulatorischen Maßnahmen zur IT-Sicherheit betroffen.
Auf dieser Seite erfahren Sie, welche Unternehmen betroffen sind, welche Pflichten jetzt zählen und wie Sie Ihre nächsten Schritte strukturiert priorisieren. So gewinnen Sie eine belastbare Grundlage, um Verantwortung, Maßnahmen und Umsetzung frühzeitig sauber zu steuern.
Was ist NIS-2?
NIS-2 ist die europäische Richtlinie für ein höheres Sicherheitsniveau von Netz- und Informationssystemen. In Deutschland gilt sie seit Inkrafttreten des NIS-2-Umsetzungsgesetzes im Dezember 2025 verbindlich. Für betroffene Unternehmen heißt das: Risiken systematisch bewerten, Sicherheitsmaßnahmen nachweisbar umsetzen, Vorfälle strukturiert behandeln und Verantwortlichkeiten klar auf Management- und IT-Seite verankern.
Was verändert sich durch NIS-2?
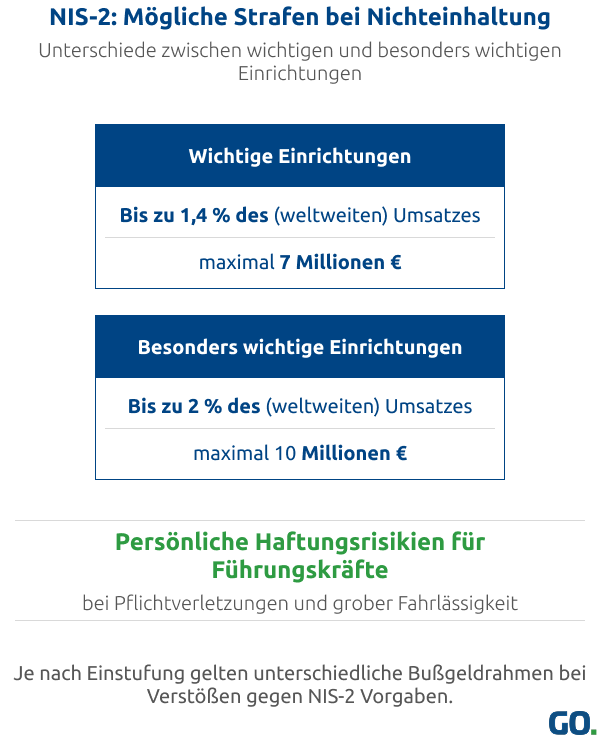
NIS-2 weitet gesetzliche Pflichten zur IT-Sicherheit auf weitere Wirtschaftsbereiche aus. So können beispielsweise auch Unternehmen aus dem Maschinenbau oder der Herstellung chemischer Erzeugnisse betroffen sein. Gleichzeitig steigen die Anforderungen an IT-Sicherheit, Governance und Nachweisbarkeit. Außerdem nimmt NIS-2 die Geschäftsführung stärker in die Pflicht und macht das Management haftbar.
Wer ist betroffen?
Entscheidend für die Betroffenheit eines Unternehmens sind seine Branche, Unternehmensgröße und die Bedeutung der Leistungen für Kunden, Versorgung oder Lieferketten. Auch wenn Ihr Unternehmen nicht unmittelbar als kritische Einrichtung eingestuft wird, können Anforderungen über Kundenbeziehungen und Partnerstrukturen relevant werden.
Was ist jetzt zu tun?
Der wichtigste erste Schritt ist eine saubere Einordnung der eigenen Betroffenheit. Darauf aufbauend sollten Sie Risiken, Zuständigkeiten, bestehende Maßnahmen und operative Lücken strukturiert bewerten. So schaffen Sie eine belastbare Grundlage, um Prioritäten festzulegen, Verantwortlichkeiten zu klären und die Umsetzung wirksam zu steuern.
Welche Unternehmen sind betroffen?
Ob ein Unternehmen unter die Richtlinie fällt, hängt vor allem von zwei Kriterien ab: von seiner Größe und von der Branche, in der es tätig ist. Auch Unternehmen, die Teil der Lieferkette eines betroffenen Unternehmens sind, können zur Einhaltung der Vorgaben verpflichtet sein. Prüfen Sie Ihre Betroffenheit mit den folgenden 3 Schritten:
1. Ist Ihr Unternehmen in einer bestimmten Branche tätig?
Zunächst sollten Sie prüfen, ob Ihr Unternehmen in einer der folgenden Branchen tätig ist. Ist dies der Fall, ist Ihr Unternehmen ab einer gewissen Größe zumindest als eine wichtige Einrichtung im Sinne des NIS2UmsuCG zu bewerten.
Sektoren hoher Kritikalität
- Energie
- Straßen-, Schienen-, Luft- und Schiffsverkehr
- Bankwesen und Finanzmarktinfrastrukturen
- Gesundheit
- Wasser
- Digitale Infrastruktur
- Raumfahrt
Sonstige kritische Sektoren
- Post- und Kurierdienste
- Abfallwirtschaft
- Chemische Erzeugnisse
- Lebensmittel
- Verarbeitendes Gewerbe/Herstellung von Waren
- Digitale Anbieter
- Forschungseinrichtungen
2. Wie groß ist Ihr Unternehmen?
Ziehen Sie im nächsten Schritt Ihre Unternehmensgröße in Betracht. Unternehmen mit weniger als 50 Mitarbeitenden, deren Jahresumsatz oder Jahresbilanzsumme 10 Millionen Euro nicht übersteigt, fallen nicht in den Geltungsbereich von NIS-2. Beschäftigen Sie jedoch mindestens 50 Mitarbeitende oder übersteigen Jahresumsatz und Jahresbilanzsumme jeweils 10 Millionen Euro und sind Sie in einer der oben genannten Branchen tätig, gelten Sie als wichtige Einrichtung.
Arbeiten in Ihrem Unternehmen mindestens 250 Personen oder übersteigen Ihr Jahresumsatz 50 Millionen Euro und Ihre Jahresbilanzsumme 43 Millionen Euro, so wird Ihr Unternehmen als besonders wichtige Einrichtung klassifiziert, sofern es in einem Sektor mit besonders hoher Kritikalität (siehe oben) tätig ist.
| Kategorie | Anzahl Mitarbeiter | oder: Jahresumsatz und Bilanzsumme |
|---|---|---|
| besonders wichtige Einrichtungen (Sektoren nach Anlage 1) | ≥ 250 | > 50 Mio. € und > 43 Mio. € |
| wichtige Einrichtungen | ≥ 50 | > 10 Mio. € und > 10 Mio. € |
3. Ist Ihr Unternehmen Teil der Wertschöpfungskette eines betroffenen Unternehmens?
Auch wenn Sie nicht direkt durch die oben genannten Kriterien den Geltungsbereich für NIS-2 erfüllen, kann es für Sie dennoch erforderlich oder zumindest sinnvoll sein, die Anforderungen der Richtlinie zu erfüllen. Denn NIS‑2‑betroffene Organisationen sind verpflichtet, eine sichere Lieferkette nachzuweisen, und werden diese Anforderungen vertraglich und organisatorisch an ihre Zulieferer und Dienstleister weiterreichen. Als Teil der Wertschöpfungskette eines NIS‑2‑pflichtigen Unternehmens müssen Sie daher damit rechnen, dass Sie vergleichbare Sicherheits-, Nachweis- und Compliance-Anforderungen erfüllen und belegen müssen, um weiterhin als verlässlicher Partner berücksichtigt zu werden.
Unternehmen werden nicht automatisch darüber informiert, ob sie unter den Anwendungsbereich der NIS‑2-Richtlinie fallen. Stattdessen sind sie selbst dafür verantwortlich, sich aktiv zu informieren und ihre Betroffenheit zu prüfen. Eine erste Orientierung bietet das Betroffenheitsprüfungs-Tool des Bundesamts für Sicherheit in der Informationstechnik (BSI).
Welche Anforderungen stellt NIS-2?
Die NIS-2-Richtlinie verschärft die Anforderungen an die Detektion von Sicherheitsvorfällen deutlich. Im Kern verlangt NIS‑2, dass Organisationen Sicherheitsvorfälle frühzeitig erkennen, bewerten und fristgerecht melden können. Dafür braucht es strukturierte technische und organisatorische Detektionsmaßnahmen, klar geregelte Verantwortlichkeiten und fest etablierte Prozesse.
Detektion
NIS‑2 verpflichtet Unternehmen, nach einem Sicherheitsvorfall schnell und angemessen zu reagieren. Dafür müssen Sie Vorfälle zunächst zuverlässig erkennen und bewerten können. Das bedeutet: Alle kritischen Systeme werden kontinuierlich überwacht, damit Auffälligkeiten frühzeitig sichtbar werden. Typische Werkzeuge dafür sind SIEM‑Lösungen (Security Information and Event Management) und XDR‑Systeme (Extended Detection and Response).
Reaktion und Dokumentation
Die Fähigkeit Ihres Unternehmens, auf Sicherheitsvorfälle zu reagieren, hängt von klar definierten Incident-Management-Prozessen bis hin zu Backup-Management und Disaster Recovery ab. Entscheidend ist, dass Zuständigkeiten und Abläufe eindeutig geregelt sind, damit Sie Bedrohungen schnell und angemessen begegnen können. Zusätzlich verlangt NIS‑2 eine lückenlose Dokumentation und Nachverfolgbarkeit jedes Sicherheitsvorfalls. Diese Anforderungen müssen in Ihren Prozessen verbindlich berücksichtigt werden.
Schwachstellenmanagement
Darüber hinaus fordert NIS-2 die Einführung eines strukturierten Schwachstellenmanagements, um technische und organisatorische Schwachstellen in einem kontinuierlichen Prozess zu identifizieren, zu bewerten und zu behandeln. Dazu gehören regelmäßige Prüfungen der Infrastruktur und Anwendungen, klare Zuständigkeiten für die Bewertung der Funde sowie dokumentierte Prozesse von der Entdeckung bis zur Behebung.
Meldepflicht an das BSI
Unternehmen sind verpflichtet, Sicherheitsvorfälle an das BSI als zuständige Sicherheitsbehörde zu melden. Dafür ist ein 3-stufiger Meldeprozess vorgesehen, für die jeweils unterschiedliche Fristen gelten. Je Stufe unterscheiden sich außerdem Art und Umfang der zu übermittelnden Informationen. Auf Ersuchen des BSI kommt eine Zwischenmeldung hinzu (§ 32 BSIG).
Unklare Zuständigkeiten
Wenn Management, IT und Fachbereiche nicht sauber verzahnt sind, verzögern sich Entscheidungen und Maßnahmen.
Fehlende Priorisierung
Ohne klare Reihenfolge laufen viele Initiativen parallel, aber keine bringt die notwendige Wirkung schnell genug.
Zu wenig operative Kapazität
Sicherheitsaufgaben laufen oft neben dem Tagesgeschäft. Häufig geraten dann Dokumentation, Tests und Nachweise ins Hintertreffen.
Unklare Tool- und Prozesslandschaft
Technik entfaltet nur Wirkung, wenn Meldewege, Eskalationen und Verantwortlichkeiten im Alltag tatsächlich funktionieren.
Ihre NIS-2-Roadmap in fünf Schritten
Planen Sie Ihre Umsetzung entlang klarer Arbeitsschritte. Halten Sie für jeden Schritt fest, wer verantwortlich ist, welches Ergebnis vorliegen soll und bis wann Sie es erreichen möchten.
Die Etengo Expertentalks vertiefen einzelne Schritte und geben Ihnen weitere Impulse für die Umsetzung in Ihrem Unternehmen.
-
Betroffenheit klären
-
Ist-Zustand erfassen
-
Maßnahmen priorisieren
-
Zuständigkeiten klären
-
Umsetzung überprüfen
Betroffenheit klären
Prüfen Sie, welche Anforderungen für Ihr Unternehmen relevant sind und welche Erwartungen Ihre Kunden und Partner an Sie stellen.
Ergebnis: Eine dokumentierte Einordnung als Grundlage für die weitere Planung.
Ist-Zustand erfassen
Erfassen Sie bestehende Sicherheitsmaßnahmen, Prozesse und Nachweise. Beziehen Sie IT, Geschäftsführung und die zuständigen Fachbereiche ein.
Ergebnis: Eine Übersicht über Ihren aktuellen Stand und die offenen Handlungsfelder.
Maßnahmen priorisieren
Bewerten Sie die erkannten Lücken nach Risiko, Dringlichkeit und Aufwand. Legen Sie fest, welche Maßnahmen Sie zuerst angehen und welche Abhängigkeiten zu berücksichtigen sind.
Ergebnis: Ein abgestimmter Maßnahmenplan mit Prioritäten und Meilensteinen.
Zuständigkeiten klären
Benennen Sie für jede Maßnahme eine verantwortliche Person. Klären Sie, welche Aufgaben Ihr Team übernehmen kann und wo zusätzliche IT-Security-Expertise benötigt wird.
Ergebnis: Klare Zuständigkeiten und ein realistischer Einsatzplan für interne und externe Experten.
Umsetzung überprüfen
Setzen Sie die priorisierten Maßnahmen um, testen Sie die vorgesehenen Abläufe und dokumentieren Sie die Ergebnisse. Überprüfen Sie regelmäßig den Fortschritt und passen Sie Ihren Plan bei neuen Erkenntnissen an.
Ergebnis: Nachvollziehbare Fortschritte, überprüfte Abläufe und gepflegte Nachweise.
NIS-2 Umsetzung in der Praxis: Etengo Expertentalk
Welche Rolle spielen Tools und Prozesse bei NIS-2? Wie lassen sich Verantwortung und verfügbare Expertise aufeinander abstimmen? Darüber spricht Etengo-COO Christoph Kugelmann mit Marc Kevin Lindner, Cybersecurity-Experte und Geschäftsführer der CyStrat Services GmbH.
Wie unterstützt Etengo bei der NIS-2 Umsetzung?
Starten Sie mit dem Format, das zu Ihrem aktuellen Bedarf passt: Überblick, Standortbestimmung oder vertiefende Praxiseinblicke.
Etengo unterstützt Sie bei der Umsetzung Ihrer NIS-2-Vorhaben mit passenden externen IT-Security-Experten. Gemeinsam mit Ihnen klären wir, welche Expertise Sie für Ihr Projekt benötigen, und vermitteln Spezialisten für Aufgaben wie den Aufbau eines Informationssicherheitsmanagements, die Weiterentwicklung Ihrer Sicherheitsarchitektur oder die Vorbereitung auf Sicherheitsvorfälle. Ob einzelne Experten oder ein abgestimmtes Projektteam: Wir organisieren den Einsatz und übernehmen die Vertragsabwicklung und Abrechnung, damit Sie sich auf die Umsetzung Ihrer Maßnahmen konzentrieren können.
Finden Sie Spezialisten für IT-Security
Durch den Einsatz von Externen können nicht nur Lastspitzen abgefangen werden, sondern auch fehlende Expertise gewonnen werden. In unserer Expertensuche stellen wir Ihnen ausgewählte Profile aus dem IT-Security Bereich vor.
Identifizieren Sie Handlungsfelder
Mit unserer NIS-2-Checkliste können Sie schnell und unkompliziert eine erste Selbsteinschätzung durchführen: Welche Anforderungen haben Sie bereits adressiert? Wo hat Ihr Unternehmen Handlungsbedarf?
Sprechen Sie uns an
Etengo ist Ihr passender Lösungspartner für IT- und Transformationsprojekte. Wir organisieren den Einsatz externer Experten für Ihr Projekt. Egal ob IT-Freelancer oder Angestellter einer unserer Partner-Unternehmen.
Schaffen Sie sich einen Überblick
Auf 17 Seiten fassen wir die zentralen Anforderungen der NIS‑2-Richtlinie kompakt zusammen und zeigen Ihnen verständlich, wie Sie Schritt für Schritt an die Umsetzung der notwendigen IT-Sicherheitsmaßnahmen herangehen können.
Vertiefende Beiträge zu NIS-2 aus unserem Blog
Wenn Sie einzelne Themen gezielt vertiefen möchten, finden Sie hier die passenden Fachbeiträge zu Umsetzung, Rollen und Prioritäten.
Was ist NIS-2 in einfachen Worten?
NIS-2 ist die europäische Richtlinie für ein höheres Sicherheitsniveau von Netz- und Informationssystemen. Sie verpflichtet betroffene Unternehmen dazu, Cybersicherheitsrisiken strukturiert zu steuern, Sicherheitsmaßnahmen nachweisbar umzusetzen und Vorfälle kontrolliert zu behandeln.
Welche Unternehmen sind von NIS-2 betroffen?
Betroffen sind wichtige und besonders wichtige Einrichtungen in zahlreichen Branchen. Maßgeblich sind nicht nur die Branche, sondern auch Unternehmensgröße, Kritikalität der Leistungen und die Rolle in der Lieferkette. Genau deshalb lohnt sich eine strukturierte Betroffenheitsprüfung zu Beginn.
Welche Pflichten müssen Unternehmen konkret erfüllen?
Unternehmen müssen Risiken bewerten, angemessene Sicherheitsmaßnahmen umsetzen, Vorfälle erkennen und melden, Verantwortlichkeiten definieren sowie Maßnahmen dokumentieren und regelmäßig überprüfen. NIS-2 verlangt also nicht nur Technik, sondern belastbare Prozesse, klare Steuerung und nachvollziehbare Nachweise.
Wer trägt intern die Verantwortung für NIS-2?
Die Verantwortung liegt nicht allein in der IT. Die Unternehmensleitung muss sicherstellen, dass Risiken bewertet, Maßnahmen priorisiert, Ressourcen bereitgestellt und Fortschritte überprüfbar gesteuert werden. Operativ ist die IT oft zentral beteiligt, organisatorisch ist NIS-2 aber eine Management- und Governance-Aufgabe.
Wie startet man ein NIS-2-Projekt sinnvoll?
Ein sinnvoller Start beginnt mit der Betroffenheitsprüfung und einer ehrlichen Bestandsaufnahme. Danach sollten Unternehmen Lücken priorisieren, Verantwortlichkeiten festlegen und eine risikoorientierte Roadmap aufsetzen. So entsteht ein Vorgehen, das realistisch, steuerbar und gegenüber Stakeholdern nachvollziehbar bleibt.
Wann ist externe Unterstützung sinnvoll?
Externe Unterstützung ist vor allem dann sinnvoll, wenn intern Zeit, Spezialwissen oder operative Kapazität fehlen. Das betrifft häufig Rollen wie Interim CISO, Security Architect, Incident Response, Pentesting oder den strukturierten Aufbau von Prozessen und Nachweisen im laufenden Betrieb.
NIS-2 strukturiert angehen
NIS-2 verlangt strukturierte Entscheidungen, belastbare Prozesse und ausreichend operative Kapazität.
Ob Bestandsaufnahme, Roadmap, Umsetzung einzelner Maßnahmen oder kurzfristige Verstärkung in kritischen Rollen: Wir helfen Ihnen, Ihren Bedarf sauber zu strukturieren und die passenden Expertinnen und Experten für Ihr Vorhaben einzuplanen.
Etengo organisiert den Einsatz externer Experten in Ihrem Projekt und kümmert sich um die Administration und Abrechnung. Damit Sie den Fokus auf Ihr Ziel richten können.
Jede Anfrage wird von einem festen Ansprechpartner persönlich betreut.
- 2 bis 3 handverlesene Profile für Ihr Projekt innerhalb von 24 Stunden
- Aus über 40.000 geprüften IT-Experten
- Einzelne Experten oder komplette Projektteams nach Ihren Vorgaben
- Rechtssicher, ohne Aufwand bei Vertrag, Abrechnung und Scheinselbstständigkeit
- Zertifiziert nach ISO 9001 und ISO 14001
- Unverbindlich, kostenlos und vertraulich